
Partager :
Sécurisez vos sites et applications avec notre formation Cybersécurité Web
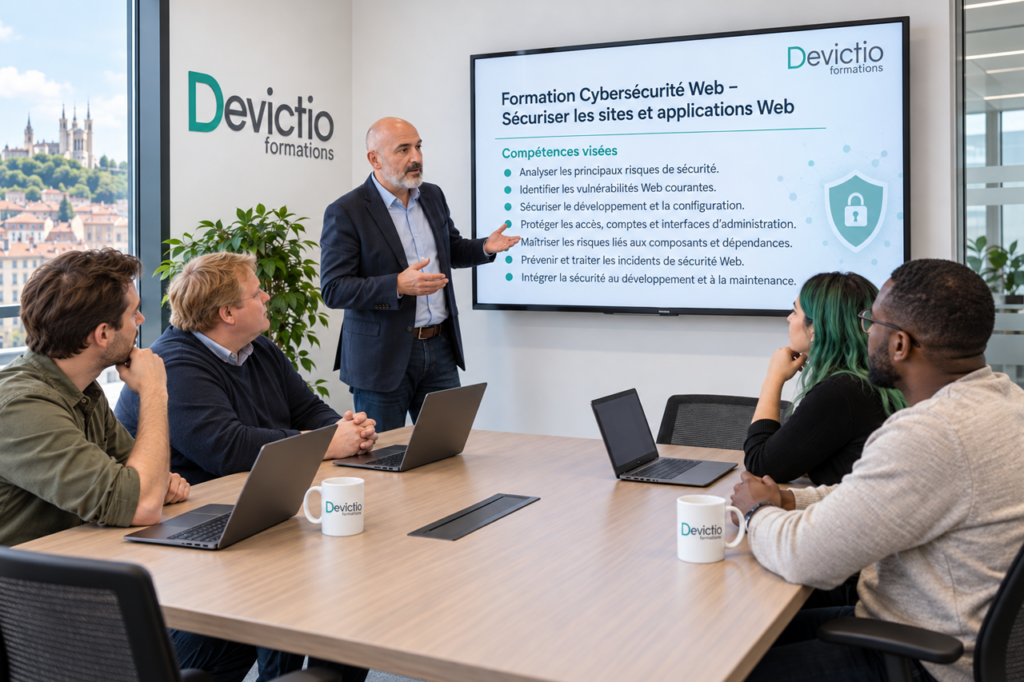
Face à la multiplication des cyberattaques, la sécurisation des sites et des applications Web est devenue un enjeu majeur pour toutes les organisations. Une faille dans le code, un composant obsolète, une mauvaise configuration ou un contrôle d’accès insuffisant peut entraîner une fuite de données, une interruption de service ou la compromission complète d’un site Internet.
Cette Formation Cybersécurité Web permet aux développeurs, webmasters, intégrateurs et responsables techniques d’acquérir des méthodes concrètes pour identifier les vulnérabilités courantes et renforcer durablement la sécurité de leurs projets Web. Organisée sur 2 jours, soit 14 heures, elle alterne apports méthodologiques, exemples professionnels et ateliers pratiques.
Les participants apprennent notamment à sécuriser les formulaires, les fichiers, les mécanismes d’authentification et les droits d’accès. La formation aborde également la protection des données et des échanges, la sécurisation des CMS, la gestion des composants tiers, la surveillance des comportements suspects, les sauvegardes ainsi que les premières actions à mettre en œuvre en cas de compromission.
Proposée en présentiel à Lyon, cette formation favorise les échanges directs avec le formateur et l’application immédiate des bonnes pratiques étudiées. Chaque participant travaille sur des situations proches de son environnement professionnel et construit une checklist de sécurité réutilisable dans ses futurs projets.
Devictio, centre de formation depuis 2007 à Lyon, accompagne les professionnels dans le développement de leurs compétences numériques. Cette formation s’adresse aux personnes disposant de connaissances de base en développement Web, sans exiger une expertise préalable en cybersécurité.
À l’issue du parcours, les participants seront capables de mieux évaluer les risques affectant un site ou une application, de repérer les principales failles de sécurité et d’intégrer une démarche de protection continue, de la conception à la maintenance.
Infos pratiques Formation Cybersécurité Web
- Stage en présentiel ou distanciel (au choix)
- Attestation de fin de formation
- Sessions inter & intra sur site
- Formateur expert confirmé
- Centre certifié TOSA, PCIE, ENI
Nos formations Cybersécurité Web
2 jours / 14 heures
Formation Cybersécurité Web sur mesure

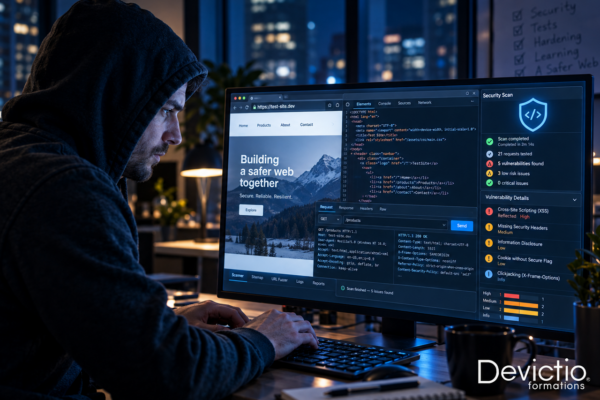
Anticipez les cyberattaques en maîtrisant les bonnes pratiques de sécurisation des sites, des comptes et des données sensibles. Devictio pour propose cette Formation Cybersécurité Web en présentiel sur Lyon ou intra entreprise sur site, en petits groupes pour garantir un apprentissage progressif et opérationnel.

Des serveurs correctement configurés, surveillés et régulièrement mis à jour constituent la première ligne de défense contre les cyberattaques visant les sites Web. Notre Formation Cybersécurité Web vous apprend à identifier les vulnérabilités et à mettre en œuvre des mesures de protection adaptées à vos infrastructures numériques.


Développez votre autonomie pour détecter les failles, sécuriser les accès et réagir efficacement face à un incident Web. Dispensée en présentiel à Lyon par votre centre de formation depuis 2007, cette Formation Cybersécurité Web en petits groupes vous offre un accompagnement au plus près de vos besoins.
Notre programme de formation :
Référence de la formation : WESEC667
Nombre de stagiaires max. : 5
Public visé :
- Développeurs Web
- Développeurs front-end et back-end
- Webmasters
- Intégrateurs Web
- Administrateurs de sites Internet et intranet
- Responsables techniques et chefs de projet Web
- Professionnels amenés à développer, administrer ou maintenir un site ou une application Web
Objectifs :
À l’issue de la formation, les participants seront capables de :
- Comprendre les principaux enjeux de cybersécurité liés aux sites et applications Web.
- Identifier les principales menaces et surfaces d’attaque d’une application Web.
- Repérer les vulnérabilités pouvant être introduites lors du développement ou de la configuration.
- Comprendre les risques liés aux entrées utilisateurs, formulaires, fichiers et paramètres.
- Sécuriser les mécanismes d’authentification et de contrôle des accès.
- Appliquer les bonnes pratiques de sécurisation des données et des échanges.
- Réduire les risques liés aux CMS, extensions, bibliothèques et composants tiers.
- Mettre en œuvre des bonnes pratiques de mise à jour et de maintenance.
- Utiliser les journaux et informations disponibles pour repérer des comportements suspects.
- Définir les premières mesures à prendre en cas de compromission d’un site Web.
- Construire une checklist de sécurité applicable à ses propres projets Web.
Compétences visées :
- Analyser les principaux risques de sécurité d’un site ou d’une application Web.
- Identifier des vulnérabilités courantes dans un environnement Web.
- Appliquer des mesures de sécurisation adaptées au développement et à la configuration.
- Sécuriser les accès, les comptes et les interfaces d’administration.
- Identifier les risques associés aux composants et dépendances utilisés.
- Participer à la prévention et au traitement des incidents de sécurité Web.
- Intégrer la sécurité dans les pratiques de développement et de maintenance.
Moyens techniques et pédagogiques :
- Apports théoriques et méthodologiques
- Démonstrations techniques
- Études de cas
- Analyse de situations et configurations Web
- Exercices pratiques
- Identification et analyse de vulnérabilités
- Travail sur des exemples proches des environnements professionnels
- Construction d’une checklist de sécurité Web
- Échanges d’expériences entre les participants
- Retours personnalisés du formateur
Évaluation des résultats :
- Positionnement des connaissances en début de formation
- Questions de validation des acquis au cours de la formation
- Exercices d’identification de vulnérabilités
- Analyse d’une situation de sécurité Web
- Proposition de mesures correctives adaptées
- Évaluation pratique à partir d’un cas Web
- Construction d’une checklist ou d’un plan d’action
- Évaluation finale de l’atteinte des objectifs pédagogiques
Validation :
- Évaluation des acquis en fin de formation
- Attestation de fin de formation
- Support pédagogique et ressources pratiques mis à disposition
Durée :
2 jours / 14 heures
Pré-requis :
Les participants doivent disposer de connaissances de base en développement Web et comprendre le fonctionnement général d’un site ou d’une application Web. La connaissance des principes fondamentaux de HTML, des formulaires, des bases de données et des échanges client-serveur est recommandée.
La formation ne nécessite pas d’être expert en cybersécurité.
Modalités d’inscription :
Les inscriptions sont possibles :
- Jusqu’à 48 heures avant le début de la formation, sous réserve des places disponibles, pour les financements en autofinancement ou via le plan de développement des compétences de l’entreprise.
- Environ 4 semaines avant le début de la formation pour les demandes de financement auprès d’un OPCO ou de France Travail, afin de permettre l’instruction du dossier.
Accessibilité aux personnes en situation de handicap :
Devictio s’engage à favoriser l’accès à ses formations aux personnes en situation de handicap. Pour étudier les possibilités d’adaptation de la formation à vos besoins, nous vous invitons à contacter notre référent handicap :
- 📞 04 72 64 25 19
- ✉️ formation@devictio.fr
Points abordés :
Cette formation Cybersécurité Web permet aux développeurs,
webmasters et professionnels du numérique d’identifier les principales
vulnérabilités susceptibles d’affecter un site ou une application Web et
d’intégrer des bonnes pratiques de sécurité dans leurs activités
de développement, de mise en production et de maintenance.
JOUR 1 – IDENTIFIER LES VULNÉRABILITÉS ET SÉCURISER UNE APPLICATION WEB
Comprendre les risques liés à la sécurité Web
- Comprendre les enjeux de la cybersécurité appliquée au Web
- Identifier les principales surfaces d’attaque d’un site Internet
- Comprendre le fonctionnement général d’une attaque Web
- Identifier les conséquences d’une compromission
- Évaluer les impacts sur les données, les utilisateurs et l’entreprise
- Comprendre les notions de confidentialité, d’intégrité et de disponibilité
Identifier les principales vulnérabilités Web
- Identifier les risques liés aux données saisies par les utilisateurs
- Comprendre les principes des injections
- Comprendre les risques liés au Cross-Site Scripting (XSS)
- Identifier les problèmes de validation et de contrôle des entrées
- Comprendre les risques liés aux paramètres et URL
- Identifier les erreurs de configuration susceptibles d’exposer l’application
- Comprendre les risques liés à l’exposition d’informations sensibles
Sécuriser les formulaires et les données utilisateurs
- Contrôler et valider les données reçues par l’application
- Différencier validation côté client et côté serveur
- Limiter les données acceptées aux données nécessaires
- Gérer les messages d’erreur sans exposer d’informations sensibles
- Sécuriser les formulaires et traitements associés
Sécuriser l’envoi et le traitement des fichiers
- Identifier les risques liés aux fonctions d’upload
- Contrôler les types et formats de fichiers acceptés
- Limiter la taille et les conditions d’envoi
- Définir des règles de stockage adaptées
- Empêcher l’exécution de fichiers non autorisés
Sécuriser l’authentification et les accès
- Identifier les risques liés à une authentification insuffisante
- Appliquer de bonnes pratiques de gestion des mots de passe
- Comprendre l’intérêt de l’authentification multifacteur
- Gérer les sessions utilisateurs
- Limiter les tentatives d’authentification abusives
- Définir et contrôler les droits d’accès
- Appliquer le principe du moindre privilège
- Renforcer la protection des comptes administrateurs
Atelier pratique – Identifier les vulnérabilités d’une application Web
- Étudier une application présentant plusieurs faiblesses
- Identifier les points d’entrée et surfaces d’attaque
- Repérer les principales vulnérabilités
- Évaluer les conséquences potentielles
- Proposer les premières mesures correctives
JOUR 2 – DURCIR, MAINTENIR ET SURVEILLER LA SÉCURITÉ WEB
Sécuriser les échanges et les données
- Comprendre le rôle de HTTPS et des certificats
- Protéger les données pendant leur transmission
- Identifier les données sensibles manipulées par l’application
- Limiter l’exposition inutile d’informations
- Comprendre les principes de gestion sécurisée des secrets
- Éviter l’exposition d’identifiants ou de données sensibles dans le code
Sécuriser un CMS et ses composants
- Identifier les risques spécifiques aux CMS
- Sécuriser l’interface d’administration
- Gérer les comptes et les droits
- Maintenir le CMS à jour
- Contrôler les thèmes, modules et extensions installés
- Supprimer les composants inutilisés
- Réduire la surface d’attaque du site
Maîtriser les risques liés aux composants tiers
- Identifier les bibliothèques et dépendances utilisées par l’application
- Comprendre les risques liés aux composants obsolètes
- Suivre les mises à jour et correctifs de sécurité
- Évaluer les composants avant leur intégration
- Limiter l’utilisation de composants inutiles
- Intégrer la gestion des vulnérabilités dans la maintenance du site
Intégrer la sécurité dans le cycle de vie du site Web
- Prendre en compte la sécurité dès la conception
- Intégrer des contrôles de sécurité pendant le développement
- Effectuer des revues avant la mise en production
- Documenter les mesures de sécurité mises en œuvre
- Organiser la maintenance et les mises à jour
- Définir les responsabilités des différents intervenants
- Développer une approche de sécurité continue
Surveiller et détecter les comportements suspects
- Comprendre l’utilité des journaux techniques
- Identifier les informations pertinentes à journaliser
- Repérer des tentatives de connexion inhabituelles
- Identifier des comportements pouvant révéler une attaque
- Conserver les informations utiles à l’analyse d’un incident
- Mettre en place des mécanismes simples d’alerte et de surveillance
Sauvegarder et réagir face à une compromission
- Définir une stratégie de sauvegarde du site et de ses données
- Protéger les sauvegardes contre les accès non autorisés
- Tester la capacité de restauration
- Identifier les signes pouvant révéler une compromission
- Connaître les premières mesures de sécurisation
- Préserver les éléments nécessaires à l’analyse de l’incident
- Identifier les acteurs internes ou externes à mobiliser
- Préparer le retour à un fonctionnement sécurisé
Atelier final – Construire son plan de sécurisation Web
- Analyser un site ou une application Web
- Identifier les principaux risques
- Hiérarchiser les vulnérabilités et mesures correctives
- Définir les actions prioritaires
- Construire une checklist de sécurisation
- Formaliser un plan d’action applicable à son environnement professionnel
Catégories :
Mots-clés :
Partager :
Formation Cybersécurité Web – Sécuriser les sites et applications Web
Dans les locaux Devictio à Lyon
1 990,00 €
995,00 € / jour
2 jours / 14 heures
Nos tarifs ne sont pas assujettis à la TVA, les prix s'entendent TTC.
Formation Cybersécurité Web – Sécuriser les sites et applications Web
Formation à distance
1 990,00 €
995,00 € / jour
2 jours / 14 heures
Formation Cybersécurité Web – Sécuriser les sites et applications Web
Formation sur mesure
Catégories :
Mots-clés :
Partager :

Formations complémentaires
Formation IA Générative Lyon
Cette formation pratique permet de découvrir et maîtriser les principaux outils d’IA générative, notamment ChatGPT, Claude et Gemini, de structurer des prompts efficaces et d’identifier les usages adaptés à son métier. Les participants travaillent sur des cas concrets : création de contenus, synthèse, analyse, automatisation, génération d’idées et optimisation de tâches professionnelles. Cette formation en IA générative s’adresse aux salariés, dirigeants, entrepreneurs, indépendants, responsables marketing ou communication, commerciaux, chefs de projet, fonctions support ainsi qu’aux personnes en évolution professionnelle souhaitant intégrer l’intelligence artificielle dans leur activité.

Formation Impress Lyon
Apprenez à créer des présentations claires et professionnelles avec notre Formation LibreOffice Impress à Lyon. En une journée, vous maîtriserez les fonctionnalités essentielles d’Impress pour concevoir, structurer et mettre en forme vos diapositives. Vous apprendrez à intégrer textes, images et objets graphiques, ainsi qu’à utiliser les transitions et animations. Cette formation pratique vous permettra également de préparer, présenter et exporter efficacement vos diaporamas. Organisme de formation depuis 2007, Devictio vous accompagne pour devenir rapidement autonome avec LibreOffice Impress.

Formation NIS2 Lyon
Devictio, organisme de formation à Lyon et Paris depuis 2007, propose une formation NIS2 pour comprendre les nouvelles exigences européennes en matière de cybersécurité. Identifiez les organisations concernées et les principales obligations imposées par la directive NIS2. Maîtrisez les exigences liées à la gouvernance, à la gestion des risques, à la sécurité des systèmes d'information et à la notification des incidents. Apprenez à évaluer le niveau de conformité de votre organisation et à identifier les actions prioritaires à mettre en œuvre. Construisez une première feuille de route de mise en conformité NIS2 grâce à des cas pratiques et des exercices opérationnels.

Habilitation Électrique Basse Tension électricien
Cette formation à l’habilitation électrique basse tension pour électricien B1V, B2V, BR, BC et BE essai prépare les professionnels électriciens à intervenir en sécurité sur les installations électriques basse tension. Alternant apports théoriques et mises en situation pratiques, elle permet d’acquérir les compétences nécessaires à l’habilitation adaptée aux missions exercées. Dispensée en présentiel sur Lyon ou en intra-entreprise sur toute la France, elle a une durée de validité de trois ans.

Habilitation Électrique Basse Tension non électricien
Nos formations en habilitation électrique basse tension pour non électriciens s’adressent aussi bien aux personnels non-électriciens, techniciens, agents de maintenance, chargés de travaux, chargés de consignation et professionnels amenés à réaliser des opérations spécifiques. Habilitation électrique B0 – H0 – H0V : formation destinée notamment aux personnels réalisant des opérations d’ordre non électrique dans un...
Formation Sensibilisation des collaborateurs aux cyberattaques Lyon
Cette formation de sensibilisation aux cyberattaques privilégie une pédagogie concrète. Les participants analysent des messages frauduleux, étudient des situations professionnelles et répondent à des quiz interactifs. Les exemples peuvent être adaptés au secteur d’activité de l’entreprise et aux fonctions des participants. La formation est accessible sans prérequis technique. Elle peut être organisée en inter-entreprises dans le centre Devictio à Lyon, en intra-entreprise dans vos locaux partout en France ou à distance en classe virtuelle.
Formation Cybersécurité et Intelligence Artificielle
Cette formation Cybersécurité et Intelligence Artificielle s'adresse aux responsables informatiques, RSSI, DSI, administrateurs systèmes et réseaux, chefs de projet, responsables métiers, consultants, dirigeants ainsi qu'à toute personne impliquée dans la transformation numérique de son entreprise. Disponible en inter-entreprises dans notre centre de formation de Lyon, en intra directement dans vos locaux partout en France ou à distance, cette formation s'adapte au niveau des participants ainsi qu'aux outils déjà déployés dans votre organisation.

Formation Cybersécurité Entreprise Lyon
Avec sa Formation Cybersécurité : Les fondamentaux de la sécurité des systèmes d'information, Devictio, organisme de formation à Lyon, vous accompagne dans la compréhension des principaux enjeux de la sécurité informatique et vous apporte les compétences essentielles pour identifier les risques, comprendre les mécanismes des cyberattaques et adopter les bonnes pratiques recommandées par les experts de l'ANSSI.